Hébergement web sécurisé : le HTTPS ne suffit pas, la restauration fait la différence
Un hébergement web sécurisé doit protéger les échanges, filtrer les attaques et permettre de récupérer un site après un incident. Pour choisir, vérifiez surtout les protections réellement incluses, les sauvegardes restaurables et le partage des responsabilités. Un certificat SSL gratuit ou la mention « serveur sécurisé » ne suffisent pas à évaluer une offre.
Relier chaque protection au risque qu’elle couvre
Aucune protection ne couvre tous les scénarios. Une attaque par déni de service distribué, ou DDoS, cherche à saturer le service. Une injection SQL vise les requêtes adressées à la base de données. Une attaque XSS introduit des scripts malveillants dans des pages web. À ces menaces s’ajoutent les comptes compromis, les malwares et les suppressions accidentelles.
HTTPS, WAF et anti-DDoS : des fonctions complémentaires
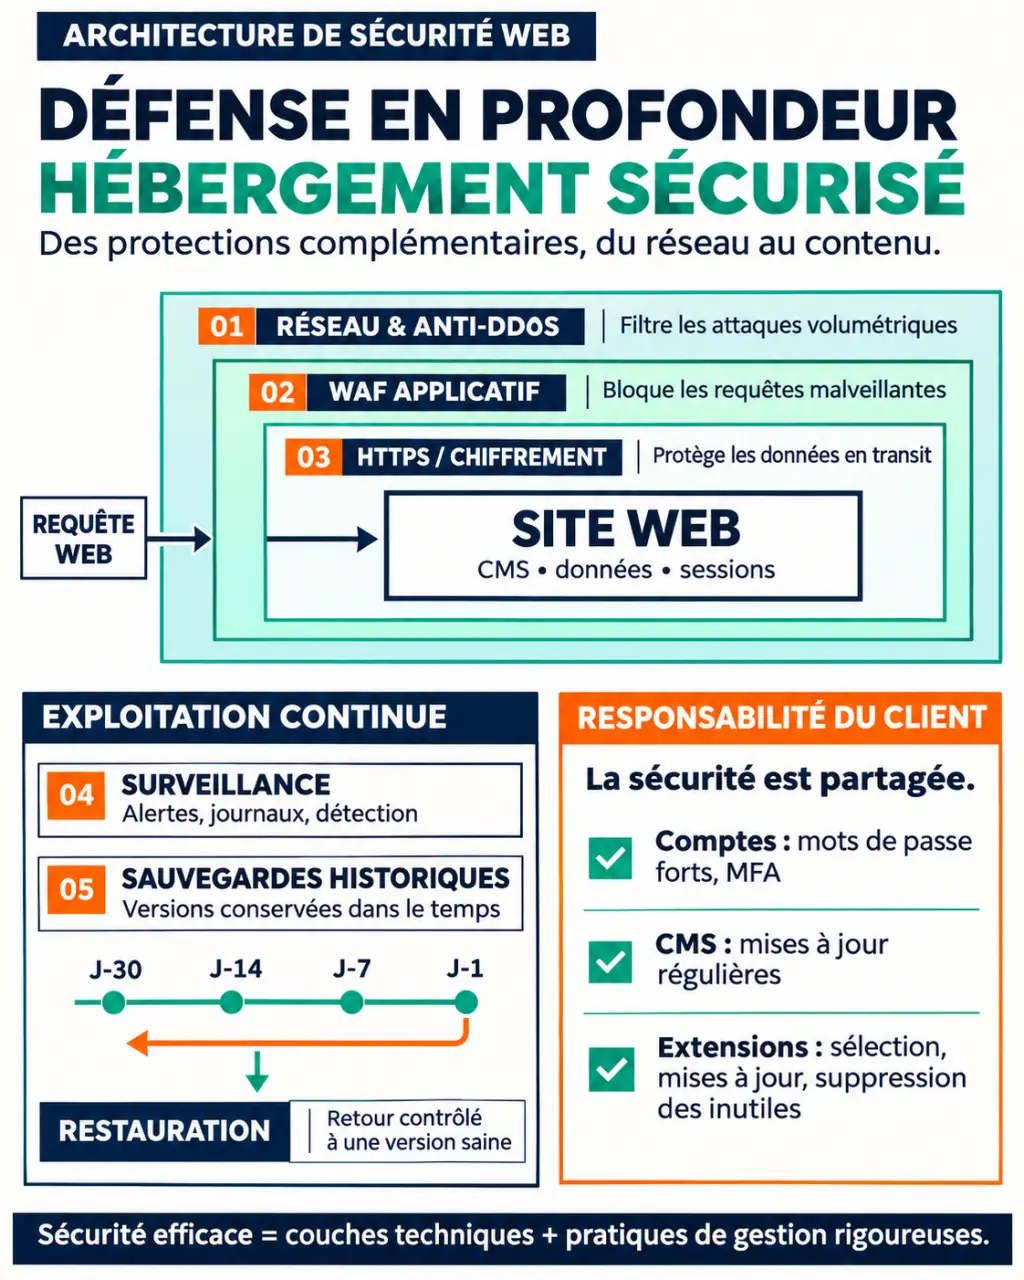
Le HTTPS, grâce à un certificat SSL/TLS, chiffre les échanges entre le navigateur et le site. Il protège leur confidentialité pendant le transport, mais ne corrige pas une extension WordPress vulnérable et ne garantit pas l’absence de fichiers malveillants. Vérifiez l’activation du certificat et son renouvellement automatique.
Le pare-feu applicatif, ou WAF, filtre les requêtes web suspectes, notamment certaines injections SQL et attaques XSS. L’anti-DDoS intervient contre les attaques qui cherchent à rendre le service inaccessible. OVHcloud annonce une protection anti-DDoS automatique, activée par défaut et sans surcoût sur les offres concernées. Ces fonctions restent à vérifier pour chaque formule.
Détecter ne signifie pas nettoyer
Un antivirus peut repérer des fichiers malveillants ; un antispam concerne principalement les messages indésirables. Une alerte de sécurité n’implique pas que le site sera nettoyé gratuitement. Demandez si l’hébergeur détecte, bloque, supprime ou accompagne la correction. o2switch annonce que son WAF TigerProtect filtre plus de 99 % des attaques : cette affirmation commerciale ne signifie pas qu’un site devient invulnérable.
Faire de la restauration un critère d’achat prioritaire
Une sauvegarde n’a de valeur opérationnelle que si elle permet de remettre le site en service. Vérifiez sa fréquence, sa durée de conservation et son périmètre : fichiers, bases de données, e-mails et configurations ne sont pas nécessairement tous couverts. Pour une boutique, une sauvegarde quotidienne peut laisser perdre les commandes enregistrées depuis la dernière copie.
OVHcloud annonce une restauration jusqu’à 30 jours en arrière. o2switch présente des sauvegardes quotidiennes, distantes, avec un historique allant jusqu’à 90 jours. Ces durées doivent être confirmées pour l’offre choisie, ainsi que les éventuelles exclusions, les coûts et la possibilité de restaurer sans passer par le support.
Pensez à la réplication comme à un miroir : si elle reproduit immédiatement une suppression ou une corruption, elle reflète aussi l’erreur. Une sauvegarde historique permet au contraire de revenir avant l’incident. Demandez donc non seulement si les données existent en plusieurs exemplaires, mais si vous pouvez sélectionner une version antérieure, isolée du site actif, et vérifier son intégrité avant remise en ligne.
Le RAID et la redondance peuvent contribuer à la continuité du service, mais ne remplacent pas cet historique. Testez une restauration sur un environnement séparé avant une urgence : ouverture des pages, connexion, formulaires et cohérence de la base. Mesurez aussi le temps nécessaire ; quelques clics dans une interface ne garantissent pas une reprise immédiate.
Choisir le type d’hébergement selon sa capacité à l’administrer
Un serveur plus puissant n’est pas automatiquement mieux sécurisé. Le bon choix dépend du niveau d’isolation nécessaire, de la criticité du site et des compétences disponibles. L’infogérance, c’est-à-dire la gestion technique confiée à un prestataire, compte souvent davantage que l’étiquette « VPS » ou « dédié ».
| Solution | Atout principal | Point de vigilance |
|---|---|---|
| Mutualisé | Administration de l’infrastructure généralement prise en charge par l’hébergeur. | Isolation des comptes et partage des ressources à vérifier. |
| VPS | Environnement virtuel distinct et davantage de contrôle. | Maintenance du système souvent à votre charge hors infogérance. |
| Dédié | Serveur physique réservé, configuration personnalisable. | Administration, surveillance et correctifs à organiser. |
| Cloud | Souplesse des ressources et architectures variées. | Sécurité dépendante du service choisi et de sa configuration. |
Pour un site vitrine ou un WordPress classique sans administrateur système, un mutualisé bien isolé et accompagné peut être plus pertinent qu’un VPS non maintenu. Une boutique ou une application métier demandera une attention supplémentaire à la reprise, aux accès et à la capacité de supporter son trafic.
Quel que soit le modèle, faites préciser qui met à jour le système, le CMS et ses extensions. L’hébergeur sécurise son infrastructure selon son contrat ; la sécurité des comptes et du contenu reste largement partagée avec le client.
Comparer les contrats plutôt que les seules promesses
Pour départager deux offres, utilisez une même grille de lecture. Le prix promotionnel ne révèle ni le coût durable ni les services nécessaires après une attaque. Comparez le tarif de renouvellement, l’engagement, les options de sauvegarde, le nettoyage et l’assistance à la restauration.
- Protections : WAF et anti-DDoS inclus, activés par défaut ou optionnels, avec quelles limites ?
- Assistance : quels horaires, canaux et délais de prise en charge pour un incident de sécurité ?
- Données : où sont situés le site, ses sauvegardes et les éventuels sous-traitants ?
- Disponibilité : existe-t-il un engagement contractuel, des exclusions et une indemnisation ?
- Réversibilité : peut-on exporter simplement fichiers et bases pour changer d’hébergeur ?
OVHcloud indique une disponibilité observée de 99,9 % pour les offres affichées. o2switch annonce un uptime réseau de 100 % et systèmes de 99,99 %. Ces indicateurs ne portent pas forcément sur le même périmètre et ne valent pas automatiquement garantie contractuelle. De même, un support annoncé 24 h/24 et 7 j/7 ne signifie pas une résolution immédiate.
Concernant les données personnelles, un hébergement en France ne suffit pas à assurer votre conformité au RGPD. Examinez le contrat de sous-traitance et les éventuels transferts. Pour ISO 27001, vérifiez le certificat et son périmètre ; PCI DSS concerne la sécurité des données de cartes de paiement. Aucun de ces repères ne dispense de sécuriser votre application.
Organiser la prévention et la réponse dès la souscription
Activez l’authentification à deux facteurs sur l’espace client et les comptes administrateurs. Utilisez des mots de passe uniques, limitez les permissions et supprimez les accès inutilisés. Maintenez le CMS, les thèmes et les extensions à jour, puis conservez une sauvegarde supplémentaire indépendante de l’hébergement.
Consultez les journaux d’accès, les logs d’erreurs et les alertes. Un pic inhabituel de requêtes, des connexions inconnues ou des fichiers modifiés justifient une vérification, sans prouver à eux seuls une intrusion. En cas d’incident :
- Contactez le support et conservez les journaux utiles au diagnostic.
- Limitez les accès compromis et isolez le site si nécessaire.
- Identifiez et corrigez la cause avant de restaurer une version saine.
- Renouvelez les identifiants concernés et contrôlez le fonctionnement après reprise.
Cette préparation protège aussi l’expérience des visiteurs. Disponibilité, rapidité et HTTPS soutiennent le bon fonctionnement du site, sans garantir un meilleur classement dans les moteurs de recherche. Avant de souscrire, privilégiez une offre dont vous comprenez les limites et dont vous savez réellement utiliser la restauration.